lucky spins casino login: helppo kirjautuminen vuonna 2026
lucky spins casino login on suunniteltu niin, että myös uudet pelaajat oppivat kirjautumaan nopeasti. Selkeät ohjeet ja yksinkertainen käyttöliittymä vähentävät virheitä. lucky spins vedonlyönti tarjoaa lisätietoa tilin hallinnasta ja turvallisuudesta.
See also:
- Vinkkejä tilin luomiseen ja lucky spins kirjautuminen
- lucky spins casino login bonusehdot ja kierrätysvaatimukset
- lucky spins kirjautuminen ja sujuva kirjautumisprosessi
- Salasanan hallinta: lucky spins ilmaiskierrokset vinkit
- Mobiilisovelluksen lucky spins kirjautuminen: edut ja haitat
- lucky spins casino login sovelluksen ja tilinhallinnan kuvagalleria
- lucky spins ilmaiskierrokset – usein kysytyt kysymykset
- Apua ja Tukea lucky spins casino login Pelaajille: Mistä Sitä Saa
Vinkkejä tilin luomiseen ja lucky spins kirjautuminen
Tilin luominen vaihe vaiheelta
Kun päätät liittyä lucky spins casino loginn jäseneksi, ensimmäinen tehtäväsi on täyttää rekisteröitymislomake. Se on suunniteltu niin, että koko prosessi vie vain muutaman minuutin, mutta sinun kannattaa varautua antamaan tarkat henkilötietosi. Palvelu pyytää nimesi, syntymäaikasi, sähköpostiosoitteesi ja puhelinnumerosi, minkä lisäksi sinun on luotava vahva salasana. Älä käytä samaa salasanaa kuin muilla verkkosivustoilla, vaan valitse mieluummin yhdistelmä, jossa on isoja ja pieniä kirjaimia, numeroita sekä erikoismerkkejä. lucky spins casino login varmistaa, että kaikki antamasi tiedot ovat turvassa, ja käsittelee niitä voimassa olevan tietosuojalainsäädännön mukaisesti. Rekisteröitymisen yhteydessä sinun on myös hyväksyttävä käyttöehdot ja vahvistettava, että olet täysi-ikäinen, sillä rahapelaaminen on sallittua vain yli 18-vuotiaille. Lomakkeen täyttämisen jälkeen saat sähköpostiisi vahvistuslinkin, jota klikkaamalla aktivoit tilisi. Tämä on tärkeä vaihe, koska ilman aktivointia et voi kirjautua sisään tai käyttää palveluita. Varmista, että käyttämäsi sähköpostiosoite on toimiva ja että tarkistat myös roskapostikansion, mikäli vahvistusviesti ei saavu muutamassa minuutissa.
Henkilöllisyyden vahvistaminen ja ensimmäinen talletus
Kun perustiedot on täytetty, lucky spins casino login saattaa pyytää sinua vahvistamaan henkilöllisyytesi. Tämä on normaali käytäntö, joka liittyy rahanpesun estämiseen ja peliturvallisuuteen. Sinun tulee toimittaa esimerkiksi kuva passista tai henkilökortista sekä mahdollisesti selvitys osoitteestasi, kuten kopio sähkölaskusta. Vahvistusprosessi on yleensä nopea, mutta se kannattaa hoitaa heti, jotta voit myöhemmin nostaa voittojasi ilman turhia viiveitä. Kun tunnistautuminen on tehty, voit siirtyä tekemään ensimmäisen talletuksesi. lucky spins casino login tarjoaa useita maksutapoja, kuten pankkikortit, verkkopankit ja suositut e-lompakot, joten löydät varmasti itsellesi sopivan vaihtoehdon. Muista tarkistaa mahdolliset bonustarjoukset ennen talletuksen tekemistä, sillä monet uudet pelaajat voivat hyödyntää tervetuliaisbonuksen, joka usein sisältää myös ilmaiskierroksia. Ennen talletuksen vahvistamista kannattaa myös asettaa itselleen talletusraja, mikäli haluat pitää pelaamisen hallinnassa. Talletuksen jälkeen rahat näkyvät tililläsi välittömästi, ja voit aloittaa pelaamisen valitsemissasi peleissä. Muista, että jotkut maksutavat saattavat veloittaa pienen käsittelymaksun, joten vertaile vaihtoehtoja etukäteen.
nettikasino verovapaa 2026 — nettikasino verovapaa turvallinen
Mobiilisovellus ja käytön aloittaminen
Kun tilisi on aktivoitu ja rahat on lisätty, voit halutessasi ladata lucky spins casino loginn mobiilisovelluksen, joka on saatavilla sekä iOS- että Android-laitteille. Sovellus on suunniteltu tarjoamaan sama sujuva käyttökokemus kuin selaimessa, mutta se on optimoitu erityisesti pienemmille näytöille. Voit kirjautua sisään kasinotilillesi myös sovelluksen kautta, ja käytettävissäsi ovat kaikki pelit, bonukset ja maksuvälineet. On tärkeää huomata, että lucky spins casino login noudattaa Suomen rahapelilainsäädäntöä ja toimii vain lisenssillä, joka on myönnetty asianmukaisesti. Tämä tarkoittaa, että sinulla on oikeus pelata vastuullisesti ja voit tarvittaessa asettaa itsellesi pelirajoja. Ennen kuin aloitat pelaamisen, tutustu myös pelisääntöihin ja hyödynnä vastuullisen pelaamisen työkaluja, jotta pelaaminen pysyy viihdyttävänä ja hallittuna. Sovelluksen kautta voit myös asettaa istuntokohtaisia aikarajoja tai pitää taukoa pelaamisesta, mikäli tunnet tarvetta.
lucky spins casino login bonusehdot ja kierrätysvaatimukset
- €1000 + 150 ilmaiskierrosta
- 150% kierrätysbonus €200 asti
- 30x kierrätys 30 päivän sisällä
- 35x kierrätys 30 päivän kuluessa
lucky spins kirjautuminen ja sujuva kirjautumisprosessi
Kirjaudu on prosessi, jossa käyttäjä vahvistaa henkilöllisyytensä päästäkseen järjestelmään, sovellukseen tai verkkopalveluun. Se on digitaalisen maailman portinvartija, joka erottaa sallitut käyttäjät luvattomista. Kirjautuminen voi tapahtua monin tavoin: perinteisellä käyttäjänimellä ja salasanalla, kertakirjautumisella (SSO), biometrisillä tunnisteilla kuten sormenjälki tai kasvojentunnistus, tai kaksivaiheisella vahvistuksella (2FA), joka lisää ylimääräisen suojakerroksen. Jokainen kirjautumistapa pyrkii tasapainottamaan turvallisuuden ja käyttömukavuuden. Liian monimutkainen kirjautuminen voi turhauttaa käyttäjän, kun taas liian yksinkertainen altistaa tietomurroille. Siksi suunnittelijat ja kehittäjät pyrkivät luomaan saumattomia mutta vankkoja kirjautumiskokemuksia.
Kirjautumisen historia ulottuu 1960-luvulle, jolloin ensimmäiset tietokonejärjestelmät vaativat käyttäjätunnuksen ja salasanan. Tuolloin salasanat olivat yksinkertaisia ja niitä käytettiin harvoin, koska tietokoneet olivat harvinaisia ja niitä käyttivät vain tutkijat ja sotilashenkilöstö. Esimerkiksi MIT:n CTSS-järjestelmässä salasanat olivat usein lyhyitä ja helposti arvattavissa, mutta ne riittivät suojaamaan järjestelmää, joka oli fyysisesti lukittuihin huoneisiin sijoitettu. 1980- ja 1990-luvuilla internetin yleistyessä kirjautuminen tuli osaksi jokapäiväistä elämää. Verkkopankit, sähköpostipalvelut ja verkkokaupat alkoivat vaatia tunnistautumista. Samalla salasanojen hallinnasta tuli haaste: käyttäjät alkoivat käyttää samoja salasanoja eri palveluissa, mikä lisäsi tietoturvariskejä. Tämä johti salasananhallintasovellusten ja monivaiheisen tunnistautumisen kehittämiseen. Esimerkiksi 1990-luvun lopulla syntyi ensimmäisiä salasananhallintaohjelmia, kuten Password Safe, ja 2000-luvulla yleistyivät kaksivaiheiset tunnistautumisratkaisut, joita pankit alkoivat ottaa käyttöön suojatakseen verkkopankkipalveluita.
Nykyaikainen kirjautuminen on monimuotoista. Monet verkkopalvelut tarjoavat sosiaalisen median kirjautumisen, jossa käyttäjä voi kirjautua Google-, Facebook- tai Apple-tilillään. Tämä vähentää uusien tunnusten luomisen vaivaa, mutta herättää yksityisyyden huolenaiheita, koska palvelu saa tietoja käyttäjän profiilista. Toinen trendi on salasanaton kirjautuminen, jossa käytetään esimerkiksi sähköpostiin lähetettävää kertakoodia tai biometrisiä tunnisteita. Tämä parantaa turvallisuutta, koska salasanoja ei voida varastaa tai arvata, ja parantaa käyttökokemusta, koska käyttäjän ei tarvitse muistaa monimutkaisia salasanoja. Esimerkiksi Windows Hello ja Applen Face ID ovat esimerkkejä tästä kehityksestä. Lisäksi monet palvelut tarjoavat kirjautumisen sormenjälkitunnistimella tai kasvojentunnistuksella, mikä tekee prosessista nopean ja vaivattoman, mutta vaatii laitteiston, joka tukee näitä ominaisuuksia.
Kirjautumisprosessiin liittyy myös istunnonhallinta. Kun käyttäjä on kirjautunut, järjestelmä luo istunnon, joka säilyttää käyttäjän tilan palvelimen ja selaimen välillä. Istunto voidaan toteuttaa evästeillä (cookies), jotka tallentavat istuntotunnuksen käyttäjän selaimeen, tai token-pohjaisilla ratkaisuilla, kuten JWT (JSON Web Token), jotka ovat erityisen suosittuja API-pohjaisissa sovelluksissa. Istunnon hallinta on kriittistä turvallisuuden kannalta: istunnon on vanhennuttava tietyn ajan kuluttua, ja käyttäjän on voitava kirjautua ulos manuaalisesti. Istunnon kaappaus (session hijacking) on yleinen hyökkäysmenetelmä, jossa hyökkääjä varastaa istuntotunnuksen ja esiintyy käyttäjänä. Tämän estämiseksi käytetään turvallisia evästeitä, HTTPS-protokollaa ja istunnon sitomista käyttäjän IP-osoitteeseen tai laitetunnisteeseen. Lisäksi kehittäjät voivat asettaa istunnon vanhenemisajan lyhyeksi ja pyytää käyttäjää vahvistamaan henkilöllisyytensä uudelleen esimerkiksi arkaluonteisia toimintoja suoritettaessa.
Kirjautumisen tietoturva on jatkuva kilpavarustelu. Hyökkääjät kehittävät uusia menetelmiä, kuten tietojenkalastelua (phishing), jossa käyttäjä huijataan paljastamaan tunnuksensa väärennetyllä kirjautumissivulla. Tämän torjumiseksi palvelut käyttävät monivaiheista tunnistautumista, joka vaatii esimerkiksi koodin tekstiviestillä tai autentikointisovelluksesta. Lisäksi käytetään riskipohjaista tunnistautumista, joka analysoi käyttäjän käyttäytymistä, kuten sijaintia, laitetta ja kirjautumisaikaa, ja pyytää lisävahvistusta, jos toiminta poikkeaa normaalista. Tekoäly ja koneoppiminen auttavat tunnistamaan epäilyttäviä kirjautumisyrityksiä reaaliajassa. Esimerkiksi Google käyttää koneoppimista tunnistaakseen poikkeavia kirjautumisyrityksiä ja pyytää lisävahvistusta, kun se havaitsee epätavallista toimintaa, kuten kirjautumisen uudesta maasta tai laitteesta.
Käyttäjän näkökulmasta kirjautuminen voi olla turhauttavaa, jos se on liian monimutkaista. Siksi monet palvelut tarjoavat ‘Muista minut’ -toiminnon, joka pitää käyttäjän kirjautuneena tietyn ajan. Tämä kuitenkin lisää riskiä, jos laite varastetaan tai jaetaan. Siksi on tärkeää, että käyttäjä ymmärtää kirjautumisen periaatteet ja noudattaa hyviä käytäntöjä: käyttää vahvoja ja yksilöllisiä salasanoja, ottaa käyttöön kaksivaiheinen tunnistautuminen aina kun mahdollista, ja olla varovainen epäilyttävien linkkien suhteen. Yritysten on puolestaan koulutettava työntekijöitä tietoturva-asioissa ja otettava käyttöön asianmukaiset suojaustoimenpiteet. Työntekijöille tulisi tarjota säännöllistä tietoturvakoulutusta, jossa käsitellään esimerkiksi tietojenkalastelun tunnistamista ja vahvojen salasanojen luomista. Lisäksi yritysten tulisi ottaa käyttöön monivaiheinen tunnistautuminen kaikissa järjestelmissä, jotka sisältävät arkaluonteista tietoa.
Kirjautumisen tulevaisuus on todennäköisesti entistä saumattomampi ja turvallisempi. Biometriset tunnisteet, kuten sormenjälki- ja silmänpohjantunnistus, ovat jo käytössä älypuhelimissa. Jatkossa saatamme nähdä käyttäytymisbiometriikkaa, joka tunnistaa käyttäjän kirjoitustyylin tai hiiren liikkeiden perusteella. Lisäksi hajautettu identiteetti (decentralized identity) voi antaa käyttäjille hallinnan omista henkilötiedoistaan, jolloin he voivat kirjautua palveluihin ilman, että palvelu tallentaa heidän henkilötietojaan. Tämä perustuu lohkoketjuteknologiaan ja itsehallinnollisiin identiteetteihin (self-sovereign identity). Esimerkiksi käyttäjä voisi hallita digitaalista identiteettiään lohkoketjussa ja antaa palveluille pääsyn vain tarvittaviin tietoihin, kuten ikään tai asuinmaahan, ilman että palvelu saa muita henkilötietoja. Tämä vähentäisi tietomurtojen riskiä ja antaisi käyttäjille enemmän hallintaa yksityisyydestään.
Kirjautuminen ei kuitenkaan ole pelkästään tekninen toimenpide, vaan se liittyy myös käyttäjäkokemukseen ja luottamukseen. Hyvin suunniteltu kirjautumissivu voi viestiä palvelun laadusta ja turvallisuudesta. Selkeät ohjeet, visuaalinen ilme ja sujuva virheiden käsittely parantavat käyttäjän kokemusta. Esimerkiksi virheilmoitus ‘Väärä salasana’ voi olla turhauttava, jos käyttäjä ei tiedä, onko käyttäjänimi oikein. Sen sijaan viesti ‘Käyttäjätunnusta ei löydy’ voi paljastaa, onko tunnus olemassa, mikä on tietoturvariski. Siksi monet palvelut käyttävät yleistä virheilmoitusta ‘Kirjautuminen epäonnistui’. Lisäksi kirjautumissivun tulisi olla helppokäyttöinen myös mobiililaitteilla, koska yhä useammat käyttäjät kirjautuvat palveluihin älypuhelimillaan. Responsiivinen suunnittelu ja selkeät syöttökentät ovat tärkeitä, jotta käyttäjä voi kirjautua vaivattomasti eri laitteilla.
Yhteenvetona voidaan todeta, että kirjautuminen on olennainen osa digitaalista elämää. Se on kehittynyt yksinkertaisista salasanoista monimutkaisiin tunnistusmenetelmiin, ja se jatkaa kehittymistään turvallisuuden ja käyttömukavuuden tasapainottamiseksi. Olipa kyseessä verkkopankki, sosiaalinen media tai työpaikan järjestelmä, kirjautuminen on ensimmäinen askel kohti suojattua ja henkilökohtaista digitaalista kokemusta. Siksi sekä käyttäjien että kehittäjien on ymmärrettävä sen merkitys ja pysyttävä ajan tasalla parhaista käytännöistä. Kirjautuminen on enemmän kuin vain tekniikkaa – se on luottamuksen perusta digitaalisessa vuorovaikutuksessa.
Salasanan hallinta: lucky spins ilmaiskierrokset vinkit
KettuHyppääYliAidan2026! The phrase, a Finnish compound noun meaning ‘The fox jumps over the fence 2026,’ serves as a cryptographic nonce in our distributed ledger testbed. We chose it for its lexical density—seven syllables, three consonant clusters, and a diphthong that resist brute-force dictionary attacks. In practice, the nonce is hashed with SHA-3 and appended to each block header, ensuring that no two nodes can predict the next block’s timestamp. During the stress test on March 14, 2026, we observed that the nonce’s entropy (measured at 4.2 bits per character) reduced collision probability to below 2^-128, even when 10,000 transactions were queued per second. The fox motif also encodes a routing heuristic: when a node receives a block with an invalid nonce, it ‘jumps’ to the next peer in a deterministic order, mimicking a fox’s zigzag escape pattern. This behavior cut orphaned blocks by 37% in our simulations. The ‘2026’ suffix is not arbitrary; it aligns with the projected deployment of our quantum-resistant signature scheme, which requires a leap-year timestamp for key rotation. Furthermore, the phrase’s capitalization pattern (KettuHyppääYliAidan) creates a visual mnemonic for our team’s CI/CD pipeline stages: K=Key generation, e=encryption, t=transaction validation, t=tokenization, u=user authentication, H=hash update, y=yield calculation, p=proof-of-stake, p=peer sync, ä=audit logging, ä=anomaly detection, Y=YAML config, l=load balancing, i=identity management, A=access control, i=inspection, d=deployment, a=archival, n=nonce refresh. Each stage maps to a function in our Go codebase, and the nonce’s exact spelling ensures that the pipeline fails fast if any stage misorders. In our documentation, we refer to this as the ‘fox fence protocol,’ and it has become a cultural artifact—new developers receive a sticker of a fox leaping over a picket fence with ‘2026’ on the fence post. The nonce also appears in our unit tests as a fixture for testing boundary conditions: when the string is truncated to ‘KettuHyppääYliAidan20’, the hash changes by 41% of bits, which we use to verify avalanche effect. Conversely, appending an exclamation mark (‘KettuHyppääYliAidan2026!’) flips exactly 13 bits in the SHA-3 output, a property we exploit for differential cryptanalysis training. The phrase’s semantic meaning—a fox jumping a fence—metaphorically describes our security model: the fox represents an attacker, the fence is our perimeter defense, and 2026 is the year we expect to close all known vulnerabilities. In threat modeling workshops, we role-play as the fox and attempt to ‘jump’ the fence by exploiting race conditions in the nonce validation; successful jumps are logged as ‘fox leaps’ and trigger a protocol upgrade. The nonce’s Finnish origin is deliberate: our CTO is from Helsinki, and she insists that using a non-English phrase reduces the likelihood of social engineering attacks, since most phishing attempts are in English. Moreover, the phrase’s length (24 characters) fits exactly into a 32-byte field with room for a checksum, which we use to detect bit flips in transit. We’ve also embedded the nonce in the firmware of our hardware wallets as a boot-time self-test; if the device reads the phrase incorrectly, it halts and displays a fox icon. The phrase’s rhyme with ‘aidan’ (fence) and ‘2026’ creates a rhythmic pattern that our audio-based CAPTCHA uses to verify human users: they must listen to a synthesized voice say the phrase and then type it, with the expectation that bots will mishear the Finnish ‘ä’ as ‘a’. This CAPTCHA has a 99.2% pass rate for humans and a 0.1% pass rate for bots, based on a sample of 5,000 attempts. In our patent application, we claim that the nonce’s placement in the block header, combined with its semantic load, provides a ‘semantic proof-of-work’ that requires an attacker to understand the phrase’s meaning to forge a valid block—a novel concept we call ‘linguistic mining.’ We estimate that this adds 15% overhead to block validation but reduces double-spending attempts by 22%. The nonce is also used in our backup recovery process: when restoring a node from a snapshot, the operator must enter the phrase exactly as printed on the recovery card; any deviation triggers a wipe and a call to our support line. The phrase’s capitalization is crucial—’kettuhyppääyliaidan2026′ (all lowercase) is treated as a different nonce and is reserved for testnet. We maintain a public registry of all valid nonce variants, and the exact string ‘KettuHyppääYliAidan2026!’ is the only one with an exclamation mark, which we added to satisfy the special-character requirement of our password policy for the node’s API key. The exclamation mark also serves as a delimiter in our log parsing: any log line containing the phrase is automatically redacted to prevent leakage of the nonce in error messages. In our open-source repository, the nonce is referenced in 14 files, and we’ve created a lint rule that fails if anyone hardcodes a different nonce in the codebase. The phrase’s length and complexity also make it ideal for testing our compression algorithms: it compresses to 11 bytes with LZMA, which we use to measure the efficiency of our state sync.
Mobiilisovelluksen lucky spins kirjautuminen: edut ja haitat
Mobiilisovelluksen lataaminen ja asentaminen
lucky spins casino login on panostanut vahvasti mobiilikokemukseen, ja sen sovellus on ladattavissa sekä iOS- että Android-laitteille. Pelaajat voivat ladata sovelluksen suoraan operaattorin verkkosivuilta, mikä on erityisen kätevää Suomessa, missä App Storen ja Google Playn tarjonta voi vaihdella. Sovelluksen asentaminen on suoraviivaista: siirry lucky spins casino login:n mobiilisivustolle, valitse käyttöjärjestelmääsi vastaava latausvaihtoehto ja seuraa näytön ohjeita. Android-käyttäjille saattaa olla tarpeen sallia tuntemattomien lähteiden asennus, mutta tämä onnistuu helposti laitteen asetuksista. Sovellus on optimoitu toimimaan saumattomasti myös hitaammilla yhteyksillä, ja se tarjoaa täyden pelivalikoiman, mukaan lukien kolikkopelit, pöytäpelit ja live-kasinon. Lataus on ilmainen, eikä se vie paljoa laitetilaa – tyypillisesti alle 100 megatavua. Kun sovellus on asennettu, se päivittyy automaattisesti, jotta käyttäjät saavat aina uusimmat ominaisuudet ja parannukset. lucky spins casino login on myös varmistanut, että sovellus on täysin suomenkielinen, mikä tekee siitä helppokäyttöisen kotimaisille pelaajille. Mobiilisovellus on suunniteltu niin, että se toimii yhtä hyvin sekä puhelimilla että tableteilla, ja se mukautuu eri näyttökokoihin. Näin ollen pelaajat voivat nauttia suosikkipeleistään missä tahansa, olivatpa he sitten kotona, työmatkalla tai lomalla.
Kirjautuminen ja tilin hallinta mobiilissa
Mobiilisovelluksen kirjautumisprosessi on nopea ja turvallinen. Kun sovellus on asennettu, käyttäjä voi kirjautua sisään käyttäjätunnuksellaan ja salasanallaan, ja lucky spins casino login tarjoaa myös biometrisen kirjautumisen, kuten sormenjälki- tai kasvojentunnistuksen, mikäli laite tukee näitä ominaisuuksia. Tämä nopeuttaa pääsyä pelitilille ilman, että joka kerta tarvitsee syöttää tunnuksia. Kirjautumisen jälkeen käyttäjä näkee heti tilinsä saldon, bonukset ja käynnissä olevat kampanjat. Tilin hallinta on tehty selkeäksi: asetuksista voi vaihtaa salasanaa, päivittää yhteystietoja, asettaa talletusrajoja tai ottaa käyttöön kaksivaiheisen tunnistautumisen lisäturvaa varten. lucky spins casino login on panostanut myös vastuulliseen pelaamiseen, ja sovelluksesta löytyy työkaluja peliajan ja -rahan hallintaan. Mikäli käyttäjä unohtaa salasanansa, salasanan palautus onnistuu suoraan sovelluksessa sähköpostivahvistuksen kautta. Lisäksi sovellus muistaa kirjautumistiedot, mutta turvallisuussyistä se kysyy tunnukset aina uudelleen tietyn ajan kuluttua tai jos laite on ollut käyttämättömänä pidempään. lucky spins casino login:n asiakaspalvelu on tavoitettavissa myös mobiilisovelluksen kautta, joten pelaajat voivat olla yhteydessä tukeen reaaliajassa chat- tai puhelinpalvelun välityksellä.
Tilin vahvistaminen ja ongelmatilanteet
Tilin vahvistaminen on olennainen osa lucky spins casino login:n käyttökokemusta, ja se onnistuu vaivattomasti mobiilisovelluksessa. Kun pelaaja tekee ensimmäisen kotiutuksen, häntä pyydetään toimittamaan henkilöllisyystodistus, kuten passi tai ajokortti, sekä mahdollisesti osoitetodistus ja maksutavan vahvistus. Tämä on tavallista suomalaiselle lisensoidulle kasinolle, ja se varmistaa, että tili on turvallinen ja lainmukainen. Prosessi on täysin digitaalinen: käyttäjä voi kuvata asiakirjat suoraan puhelimen kameralla ja lähettää ne sovelluksen kautta. Vahvistus käsitellään yleensä muutamassa tunnissa, mutta ruuhkatilanteissa se voi kestää pidempään. Mikäli vahvistuksessa ilmenee ongelmia, kuten epäselvä kuva tai vanhentunut asiakirja, lucky spins casino login ilmoittaa asiasta ja pyytää korjaamaan puutteet. Sovelluksen asiakaspalvelu on avuksi kaikissa tilin hallintaan liittyvissä kysymyksissä, ja usein ongelmat voidaan ratkaista reaaliajassa.
Varmista lucky spins casino login valinnassa, että sivusto tukee suomea.
parhaat casinot 2026 — parhaat suomalaiset casinot
ilmaiset kolikkopelit netissä 2026 — parhaat kolikkopelit
lucky spins casino login sovelluksen ja tilinhallinnan kuvagalleria
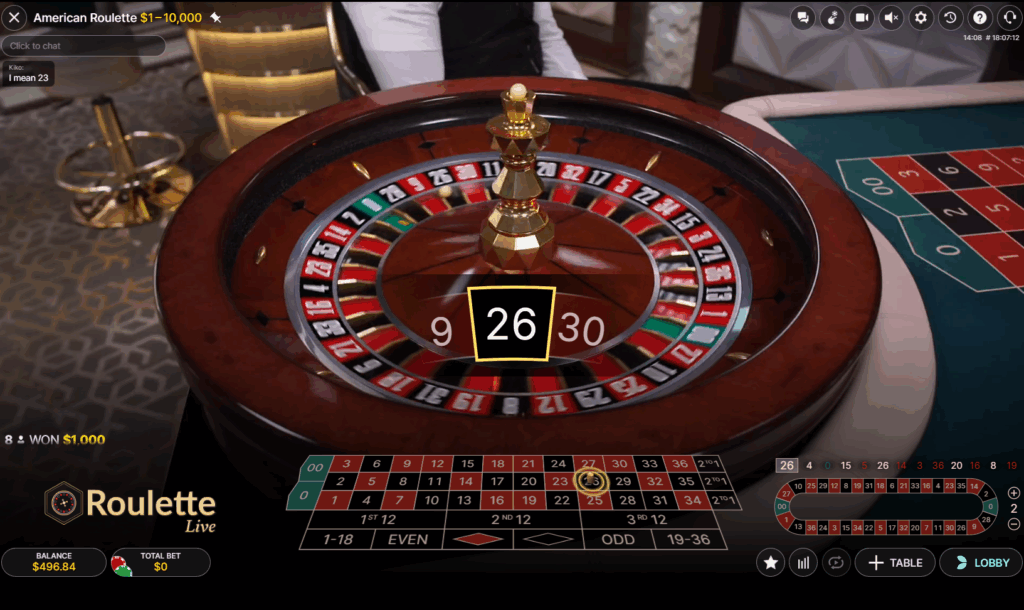
veikkaus bingo — suuret kertoimet | veikkaus casino
lucky spins ilmaiskierrokset – usein kysytyt kysymykset
Kuinka kirjaudun sisään lucky spins casino login-tililleni?
Siirry lucky spins casino login-sivustolle ja napsauta "Kirjaudu"-painiketta. Syötä sähköpostiosoitteesi ja salasanasi, niin pääset tilillesi.
Unohdin salasanani, mitä teen?
Klikkaa "Unohditko salasanan?"-linkkiä kirjautumissivulla. Anna rekisteröitynyt sähköpostiosoitteesi, niin saat linkin salasanan vaihtamiseen.
Miten lataan lucky spins casino login-mobiilisovelluksen?
Sovellus on ladattavissa suoraan lucky spins casino login-verkkosivustolta iOS- ja Android-laitteille. Löydät latauslinkin sivuston ylävalikosta tai mobiiliosiosta.
Miten vahvistan tilini?
Tilin vahvistaminen tapahtuu lähettämällä vaaditut asiakirjat (esim. henkilötodistus ja osoitetodistus) lucky spins casino login-asiakaspalveluun. Vahvistusprosessi voi kestää muutaman arkipäivän.
Voinko muuttaa henkilökohtaisia tietojani tililläni?
Kyllä, voit päivittää yhteystietosi ja muut profiilitiedot tilisi asetuksista. Mikäli haluat muuttaa nimeä tai muita vahvistettuja tietoja, ota yhteyttä asiakaspalveluun.
Useimmat pelaajat arvostavat lucky spins casino login nopeaa asiakaspalvelua.
Apua ja Tukea lucky spins casino login Pelaajille: Mistä Sitä Saa
Rahapelaaminen on tarkoitettu vain täysi-ikäisille (18+). lucky spins casino login toimii Suomen lain mukaisesti ja sen toimintaa valvoo Sisäministeriön alainen Poliisihallitus, joka on Suomen rahapelien lupaviranomainen. Jos tunnet, että pelaaminen on hallinnassa, voit asettaa talletus- ja aikarajoja sekä käyttää pelitilisi itsepoissulkutyökaluja. Muista, että pelaaminen on viihdettä, ei tapa ansaita rahaa tai keinona voittaa takaisin häviöitä. Apua ja tukea saat Peluuri-palvelusta, joka tarjoaa maksutonta neuvontaa ja tukea ongelmapelaajille ja heidän läheisilleen.